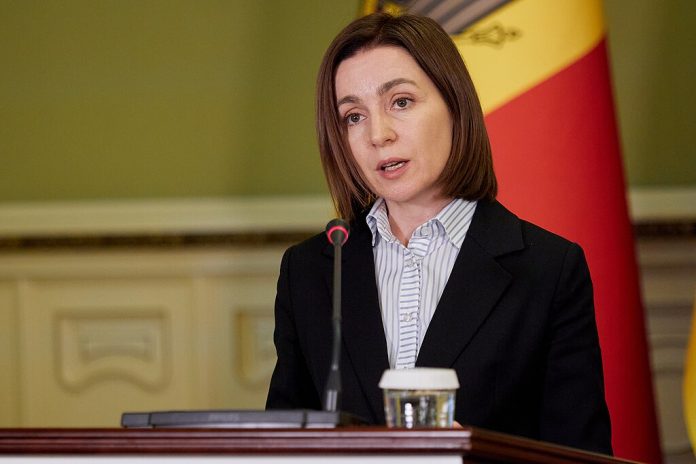
Moldovas president Maia Sandu innkaller landets nasjonale sikkerhetsråd etter et omfattende angrep mot offentlige IT-systemer. Personopplysninger knyttet til rundt 750.000 moldovere skal ha blitt hentet ut.
Kortversjonen
- Moldovas president har innkalt sikkerhetsrådet etter et massivt dataangrep mot offentlige IT-systemer som rammet om lag én million borgere.
- Landets cybersikkerhetsbyrå opplyser at operasjonen var svært avansert og trolig utnyttet kunstig intelligens til å finne sårbarheter.
- Myndighetene har midlertidig stanset en rekke digitale tjenester for å begrense skadeomfanget og hindre ytterligere uautorisert datatilgang.
Sandus kontor opplyste 29. oktober at møtet skal holdes «i løpet av de kommende dagene» for å vurdere angrepet og fastsette egnede tiltak, skriver RFE/RL.
Angrepet skjedde mellom 19. og 23. oktober og var rettet mot om lag én million personer, ifølge Moldovas elektroniske forvaltningsetat, AGE. Forsøkene gikk ut på å hente ut data knyttet til personlige identifikasjonsnumre.
Lederen for landets cybersikkerhetsbyrå, Mihai Lupascu, sier til RFE/RL at angrepet uten tvil er det mest omfattende som er registrert i Moldova så langt. Han beskriver operasjonen som svært avansert, godt forberedt og gjennomført i flere bølger.
Ifølge Lupascu er det for tidlig å slå fast hvem som står bak. Han sier likevel at kompleksiteten gir spor, og at aktørene bak minst må ha hatt den tekniske kapasiteten og infrastrukturen som kreves for å planlegge og gjennomføre et slikt angrep.
Les også: Det geopolitiske kompasset og Republikken Moldovas nye forsvarsstrategi 🔒
Statsminister Vasile Tofan har tidligere sagt til regjeringsmedlemmer at det er tegn til en bredere kampanje som involverer utenlandske statlige aktører. Etterforskerne undersøker om slike aktører kan ha vært involvert i hendelsen, men Tofan oppga ikke hvilke land det er mistanke mot.
Myndighetene har som et forebyggende tiltak stanset 82 digitale offentlige tjenester og koblet fra over 30 informasjonssystemer for å begrense uautorisert tilgang. De fleste sikkerhetsproblemene i de berørte tjenestene skal være utbedret, mens de øvrige skal gjenåpnes gradvis etter at sikkerhetstiltakene er kontrollert.
De kompromitterte opplysningene kan omfatte navn, dato og sted for fødsel, opplysninger om nære familiemedlemmer, helseforsikring og fastlege, trygdeytelser, pensjoner og uførestatus. Førerkortopplysninger og bilder, opplysninger om kjøretøy og selskaper samt finansielle opplysninger som kontonumre, skattegjeld og betalingshistorikk kan også være berørt.
AGE opplyser at bankkortopplysninger ikke er rammet, og at det ikke er funnet uautoriserte endringer i statlige registre. Angriperne skal ha utnyttet sårbarheter i tjenester som var tilgjengelige uten innlogging, før de forsøkte å hente ut ytterligere data.
Lupascu mener kunstig intelligens ble brukt i angrepet, blant annet til å identifisere sårbarheter. Han advarer om at slike verktøy vil bidra til flere cyberhendelser i årene som kommer.