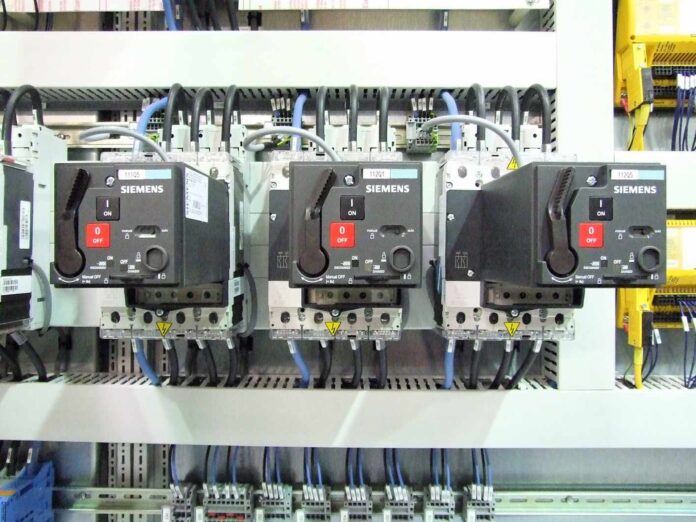
Et dataangrep mot kjøleanlegg i mer enn 700 franske supermarkeder har synliggjort sårbarheten i tilsynelatende enkle, internettilkoblede enheter. Angrepet har også aktualisert kritikken av at Frankrike ligger etter med å innføre to EU-direktiver om cybersikkerhet.
Kortversjonen
- Et dataangrep mot over 700 franske supermarkeders kjøleanlegg førte til overoppheting og at store mengder mat måtte kastes.
- Undersøkelser viser at anleggene var direkte tilkoblet internett og kun beskyttet av svake passord.
- Eksperter kritiserer Frankrike for å henge etter med EU-direktiver for cybersikkerhet og etterlyser strengere kontroll med industrielt utstyr.
Angrepet rammet natt til 12. oktober og førte til at kjølesystemer ble overopphetet. Ansvaret er fortsatt ikke blitt påtatt av noen. Flere tonn med frosne matvarer måtte kastes, ifølge Thierry Cotillard, leder for Mousquetaires Group, som eier Intermarché og andre butikkjeder, skriver Le monde.
– Dette er en svært tydelig advarsel til alle produsenter, sier Guillaume Tissier, partner i konsulentselskapet Forward Global og leder for cybersikkerhetskonferansen Forum InCyber i Lille.
Dataangrep mot industrielt utstyr er ikke nytt, men har ofte rammet samfunnskritiske anlegg som vannrenseanlegg, kraftverk og demninger. Det spesielle i denne saken er ifølge Delville, leder for kommisjonen for digital sikkerhet i Cercle des Directions de la Sécurité des Entreprises, at angrepet var rettet mot «relativt ordinært utstyr».
Franck Galland, forsker ved Strategic Research Foundation, peker på at risikoen i industrien ikke bare gjelder systemene som styrer infrastrukturen. Sensorer, målere og annet «smart» utstyr kan også være sårbart, særlig dersom det er koblet til internett.
– Det er ikke uvanlig å finne utstyr som er koblet direkte til internett når det ikke burde være det, og uten at virksomheten er klar over det, sier Matthieu Bonenfant, markedsdirektør i cybersikkerhetsselskapet Seclab.
Les også: Forsvarsbygg er ikke problemet – det er symptomet
Gammelt utstyr og svake passord
Noen ledere i de rammede butikkene visste ikke engang at utstyret var tilkoblet, fordi driften var satt ut til eksterne leverandører. Tissier peker også på digital foreldelse: Industrielt utstyr som har vært i bruk i mange år, kan ha sluttet å motta oppdateringer.
– Å holde oversikt over digital foreldelse er en enorm oppgave. Det krever dedikerte ansatte, kontinuerlig oppfølging, overvåkingsverktøy og god organisering. Men det er en nødvendig og lønnsom investering, sier Pierre-Olivier Brial, administrerende direktør i Manutan Group.
Frankrikes nasjonale cybersikkerhetsmyndighet ANSSI opplyser at styringsprogramvaren for fryseanleggene var tilgjengelig via internett og bare beskyttet med et svakt passord. Ifølge myndigheten gjorde dette arbeidet betydelig enklere for angriperne.
Bonenfant peker på at oppdatering av industrisystemer kan være mer krevende enn oppdatering av vanlige datamaskiner, fordi det kan kreve midlertidig stans i produksjonen. Samtidig mener han at kostnadene ved en hendelse ofte blir langt høyere enn investeringene som kunne vært gjort på forhånd.
Forsinket regelverk
Galland kritiserer at Frankrike ligger to år etter med å innarbeide EUs NIS2-direktiv og direktivet om kritiske enheters motstandsdyktighet i nasjonal lovgivning. Direktivene skal skjerpe kravene for tusenvis av virksomheter i 18 sektorer, blant dem matsektoren.
Han understreker likevel at forsinkelsen ikke fritar virksomhetene fra grunnleggende sikkerhetstiltak. ANSSI beskriver det som i strid med god praksis å eksponere et administrasjonsgrensesnitt mot internett, og peker på at både tekniske og organisatoriske tiltak er nødvendige.
Mercosur–EU-avtalen: I Brasília har tålmodigheten sine grenser 🔒